Az OpenAI kutatói egy újabb sebezhetőséget fedeztek fel a PHP-ben, amit kihasználva a támadók kártékony kódot futtathatnak a céleszközön.
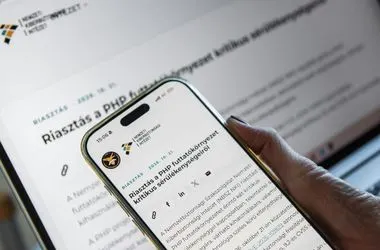
Távolról történő beavatkozásra, weboldalak és szolgáltatások fölötti online hatalomátvételre ad lehetőséget a napokban felfedezett hibapár. Tízből hét rendszert érint, és magától nem oldódik meg: a támadásokat csak az tudja kivédeni, aki gondoskodik a frissítésről.
Kormányzati szervek és cégek kényszerültek világszerte egyes online szolgáltatásaik ideiglenes leállítására, miután súlyos biztonsági hibákra derült fény a széles körben használt internetes technológiában, a PHP-ban. Mesterséges intelligenciával felfegyverzett támadók csaptak le e résekre, és most Japán is AI-jal védekezne. Kibertámadások szimulálásával leplezné le a gyenge pontokat, még mielőtt a rosszfiúk megtalálnák azokat.